摘要:新手看懂 Value=0:对照 Etherscan Fake_Phishing 样例与正常代币转账;先核 Value、To、Method、Token Transfers,别从历史复制地址。
打开钱包或区块浏览器,有时会看到一笔 Value = 0 ETH 的转账,或代币金额写成 0 / 极小粉尘。站内已有 地址投毒、地址标签、浏览器怎么搜 与 假币合约。本篇只讲一件事:这种「0 金额」记录常见是什么,新手要不要理、该怎么核对。
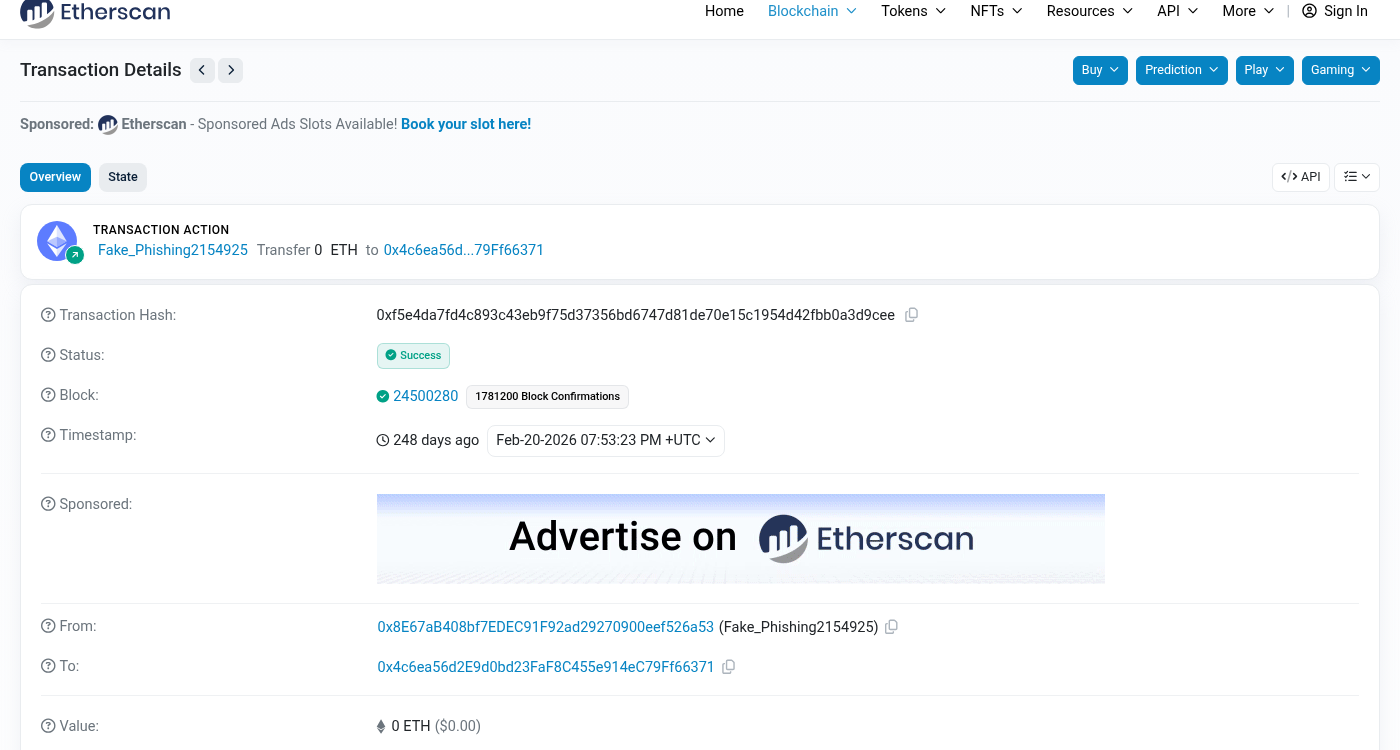
一、先看一笔 Value = 0 的真实交易
打开 Etherscan 交易 0xf5e4da7fd4c893c43eb9f75d37356bd6747d81de70e15c1954d42fbb0a3d9cee。Overview 里可见:Status Success;Transaction Action 写着 Fake_Phishing2154925 Transfer 0 ETH;下方 Value 字段就是 0 ETH ($0.00)。也就是说:这笔链上记录成功了,但没有附带 ETH 金额。From 被浏览器标成 Fake_Phishing…,说明这是可疑地址发来的记录,不是你主动转出 ETH。
二、正常代币转账也会显示 Value = 0 ETH
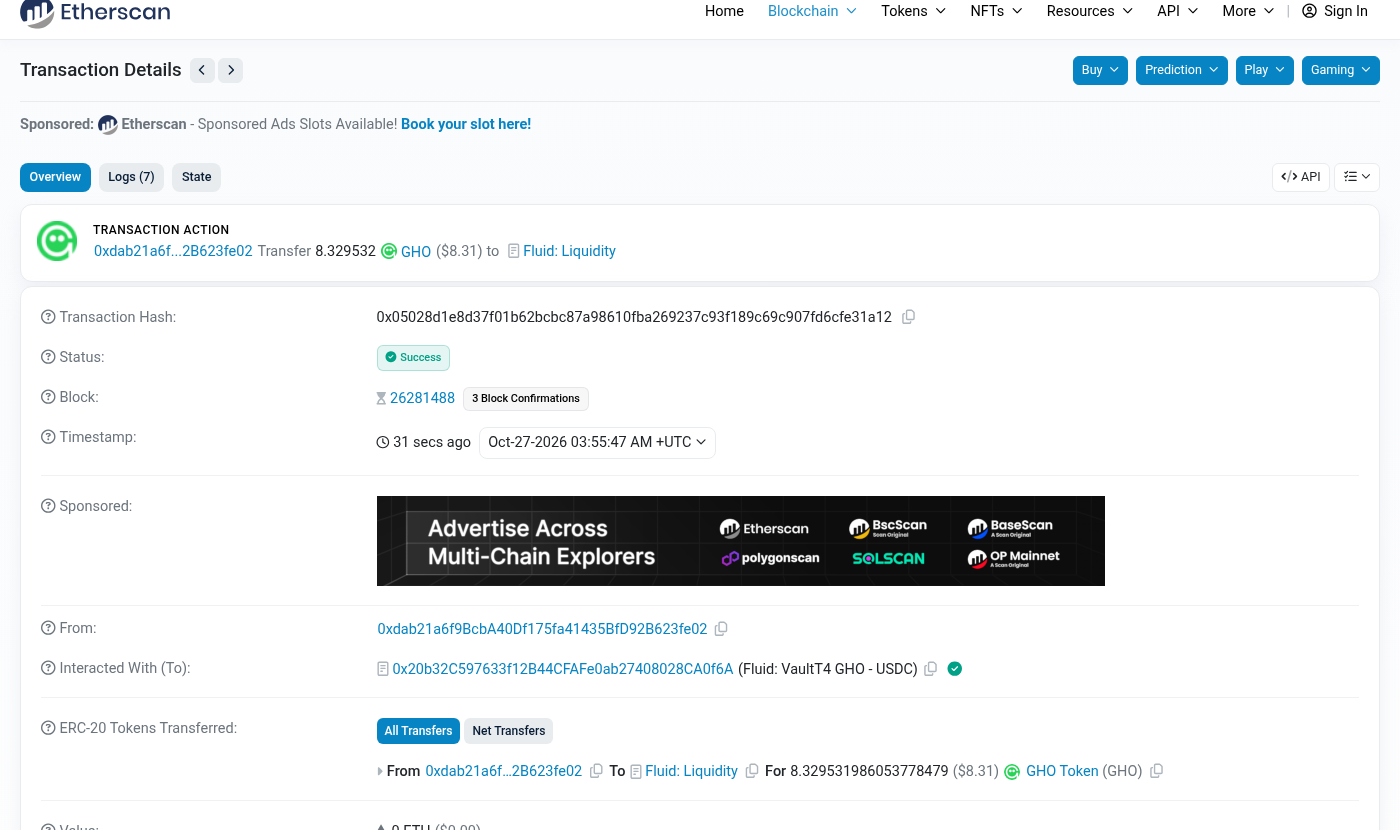
再看另一笔:哈希 0x05028d1e8d37f01b62bcbc87a98610fba269237c93f189c69c907fd6cfe31a12。Overview 同样写着 Value: 0 ETH,但上方有 ERC-20 Tokens Transferred,例如一笔 GHO 代币转入 Fluid: Liquidity。付一点 Gas 手续费即可,ETH 转账金额仍是 0。很多「转 USDT / USDC / 其它代币」本来就不会改 Value 字段。所以:看到 0 ETH,先分清是「只动了代币」还是「可疑的空记录」,不要一看到 0 就慌,也不要一看到 0 就当没事。
三、Token Transfers 列表里还可能看到粉尘与隐藏提示
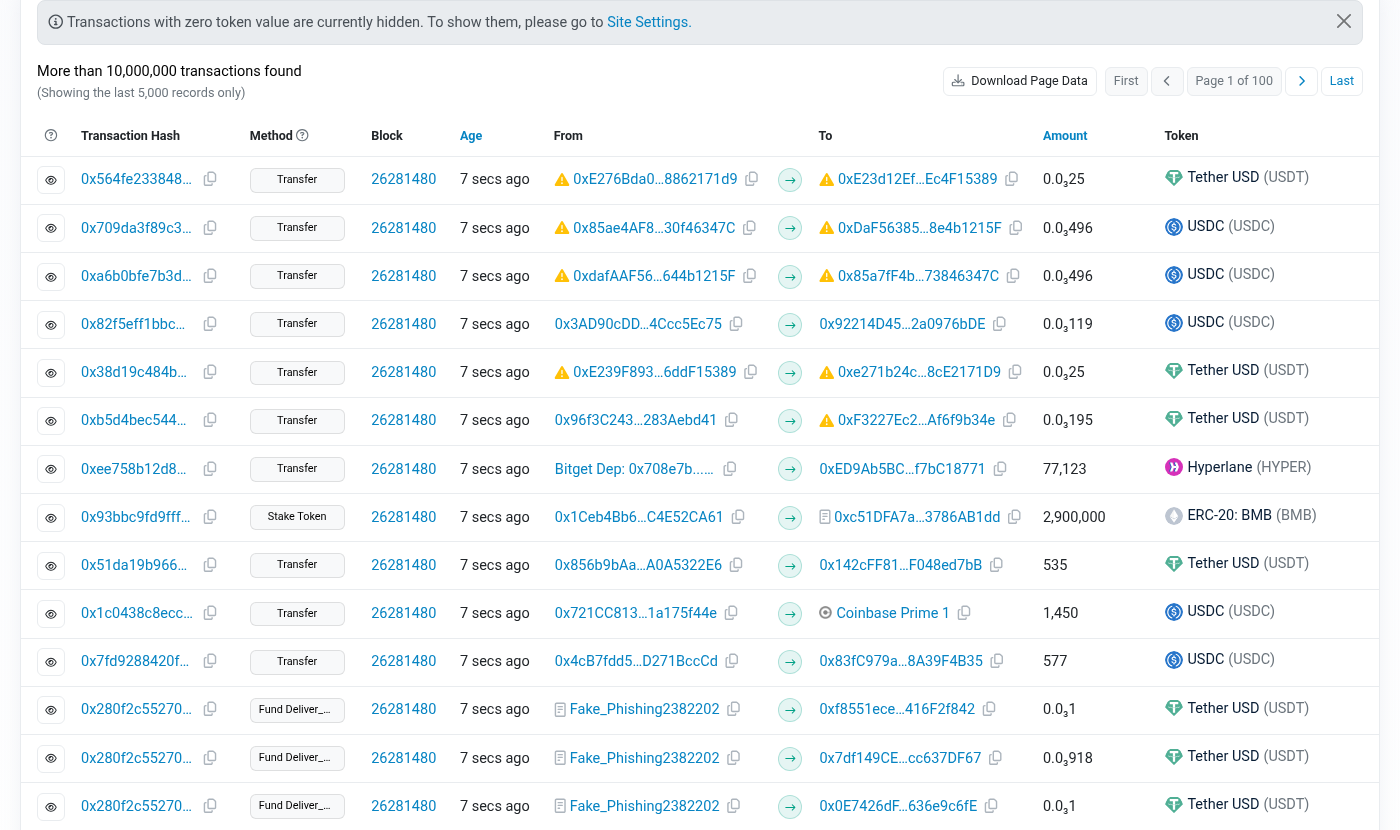
打开 Etherscan 的 Token Transfers(ERC-20)列表,页面上方常见蓝条:Transactions with zero token value are currently hidden(零代币价值转账默认隐藏,要在 Site Settings 里打开才看全)。列表里能看到部分 From 标成 Fake_Phishing…,金额极小(如 0.0₃1 USDT 这类粉尘)。这些行会刷新,以你打开时为准。和 地址投毒 同一套路:往你的历史里塞「看起来像往来」的记录,赌你会从历史复制地址。
四、官方知识库怎么说 Zero-Value Token Transfer
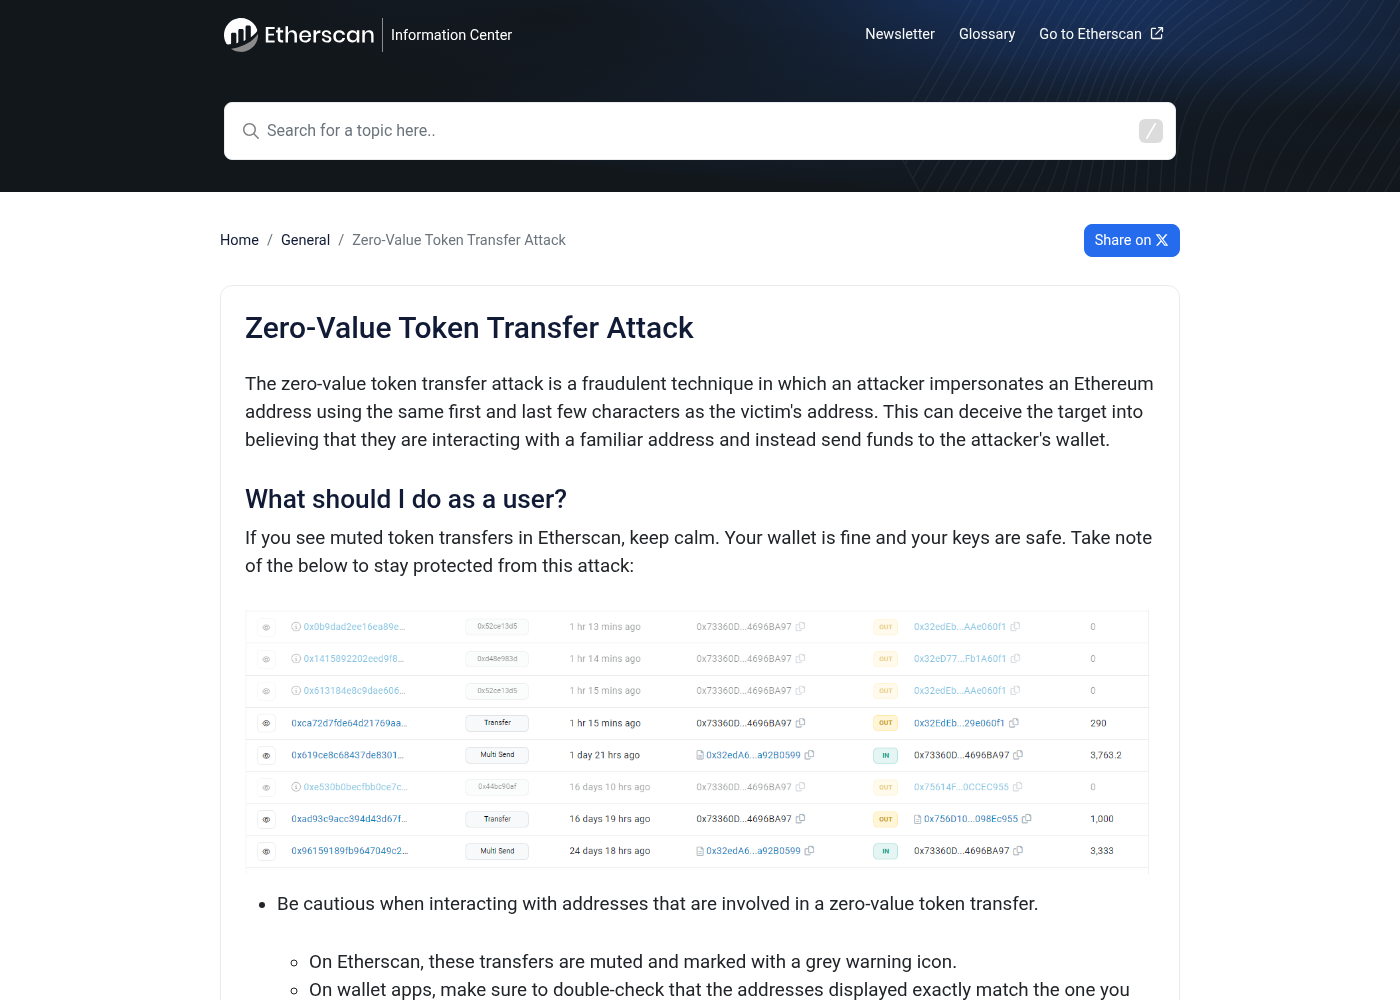
Etherscan Information Center 专文「Zero-Value Token Transfer Attack」写明:攻击者会仿造与你常用地址头尾相近的地址,再制造 0 价值代币转账记录;浏览器会把这类转账 mute(灰显)并加警告图标。文中建议:看到 muted 记录先冷静,钱包私钥未必失窃;转账前整段核对地址,别只扫头尾;在 Token Transfers 里上下对照,别从可疑行复制。地址旁的 Name Tag / Label 读法见 地址标签。
五、以太坊官网安全页提醒:发送前仔细检查
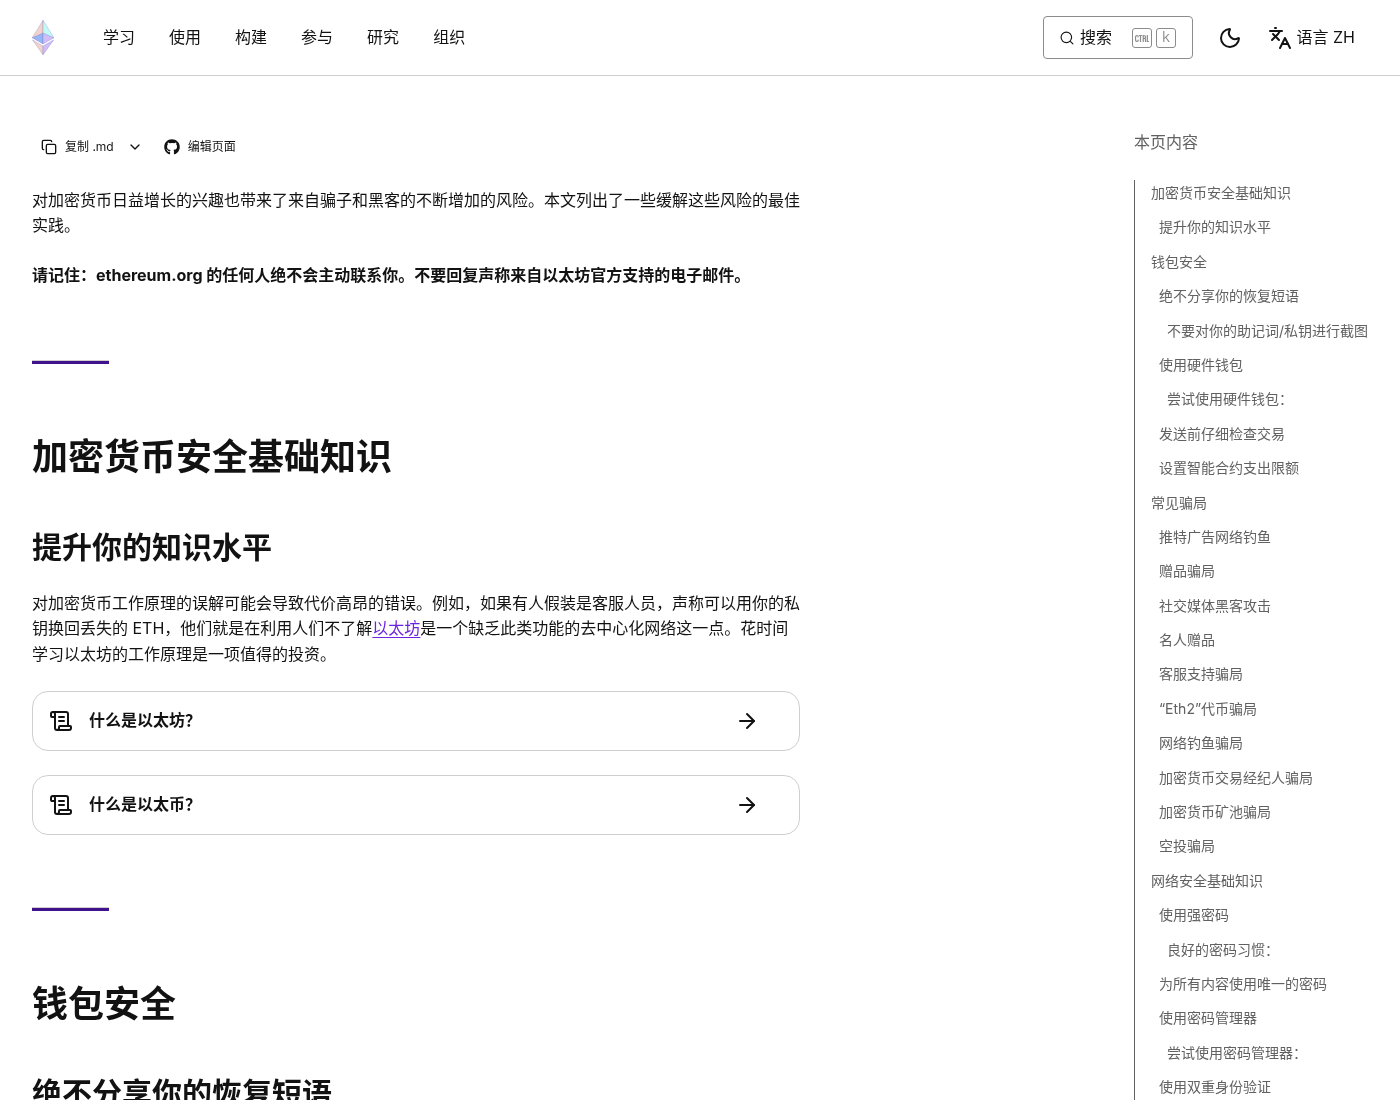
ethereum.org 中文页「以太坊安全与防骗指南」目录里有「发送前仔细检查交易」「设置智能合约支出限额」以及各类钓鱼/空投骗局条目。开头也写清:ethereum.org 不会主动联系你。和本场相关的习惯只有几条:转出前整段核对收款地址;陌生代币、陌生授权链接先别点;助记词/私钥绝不发给任何人。假浏览器域名另见 假区块浏览器。
六、新手对照:要不要理、怎么核对
| 你看到的 | 优先怎么理解 | 建议动作 |
|---|---|---|
| Value = 0 ETH,且有正常 Tokens Transferred | 多半是代币/合约交互,ETH 金额本可为 0 | 看 Token 名称、数量、To;仍要核对收款方 |
| Value = 0,From 带 Fake_Phishing / 灰显 muted | 可疑探测或投毒诱饵记录 | 可忽略;转出时别点它复制地址 |
| 代币金额 0 或极小粉尘入账 | 常见于零价值攻击或粉尘 | 别点陌生代币详情,别授权,别回传 |
| 钱包历史里「很像」以前用过的地址 | 可能头尾仿冒 | 向对方重新要完整地址,核中间几位 |
打开交易详情时依次看 Value、To、Method(或 Transaction Action)、Token Transfers。四个对得上,再决定要不要理。
正常转代币经常是 0 ETH;带 Fake_Phishing / muted 的 0 值记录更像诱饵。私钥有没有泄露,要另看有没有异常授权或真实转出。
- 在浏览器打开可疑哈希,确认 Value、To、Method、Token Transfers 四个字段。
- 若 From/To 带 Fake_Phishing 或记录被 mute:当诱饵处理,转出时不要点它复制。
- 若只是正常 ERC-20 且 Value=0:对照代币合约与数量,再决定是否是你本人操作。
- 读完 Etherscan「Zero-Value Token Transfer Attack」用户注意事项,以及 ethereum.org/zh/security 里「发送前仔细检查交易」。
- 若使用欧易 Web3,创建钱包可填 CHENGXULVTU;链上付 Gas 用的 ETH 可在 币安 或 欧易 小额准备。本场重点是核对 0 金额记录,不教你去点陌生代币。
相关阅读
- 地址投毒是什么:新手转账别从历史记录复制地址
- 浏览器里的地址标签是什么:Binance 14 这类标注怎么看
- 区块浏览器怎么搜:地址、哈希、区块号
- 假币合约怎么认:新手对照官网与浏览器
- 假区块浏览器怎么认:新手查转账前先看地址栏
说明:配图为 2026-10-27 Etherscan 交易页(含 Fake_Phishing Value=0 样例与正常代币 Value=0 样例)、Token Transfers 列表、Information Center「Zero-Value Token Transfer Attack」、ethereum.org/zh/security。标签、列表与金额会变,以你当时浏览器为准。本文不构成投资建议。