摘要:新手认清地址投毒:别从历史记录复制收款地址;对照 MetaMask 帮助与 Etherscan 知识库、代币转账列表标签。
转账前随手点开「最近转账」,把对方地址再复制一次,省事,也最容易踩坑。站内已有 浏览器怎么搜、Failed 怎么办、Nonce 卡住 与 Gwei 是什么。本篇只讲一件事:地址投毒是什么,以及为什么新手转账别从历史记录里复制地址。
一、先看钱包官方怎么定义
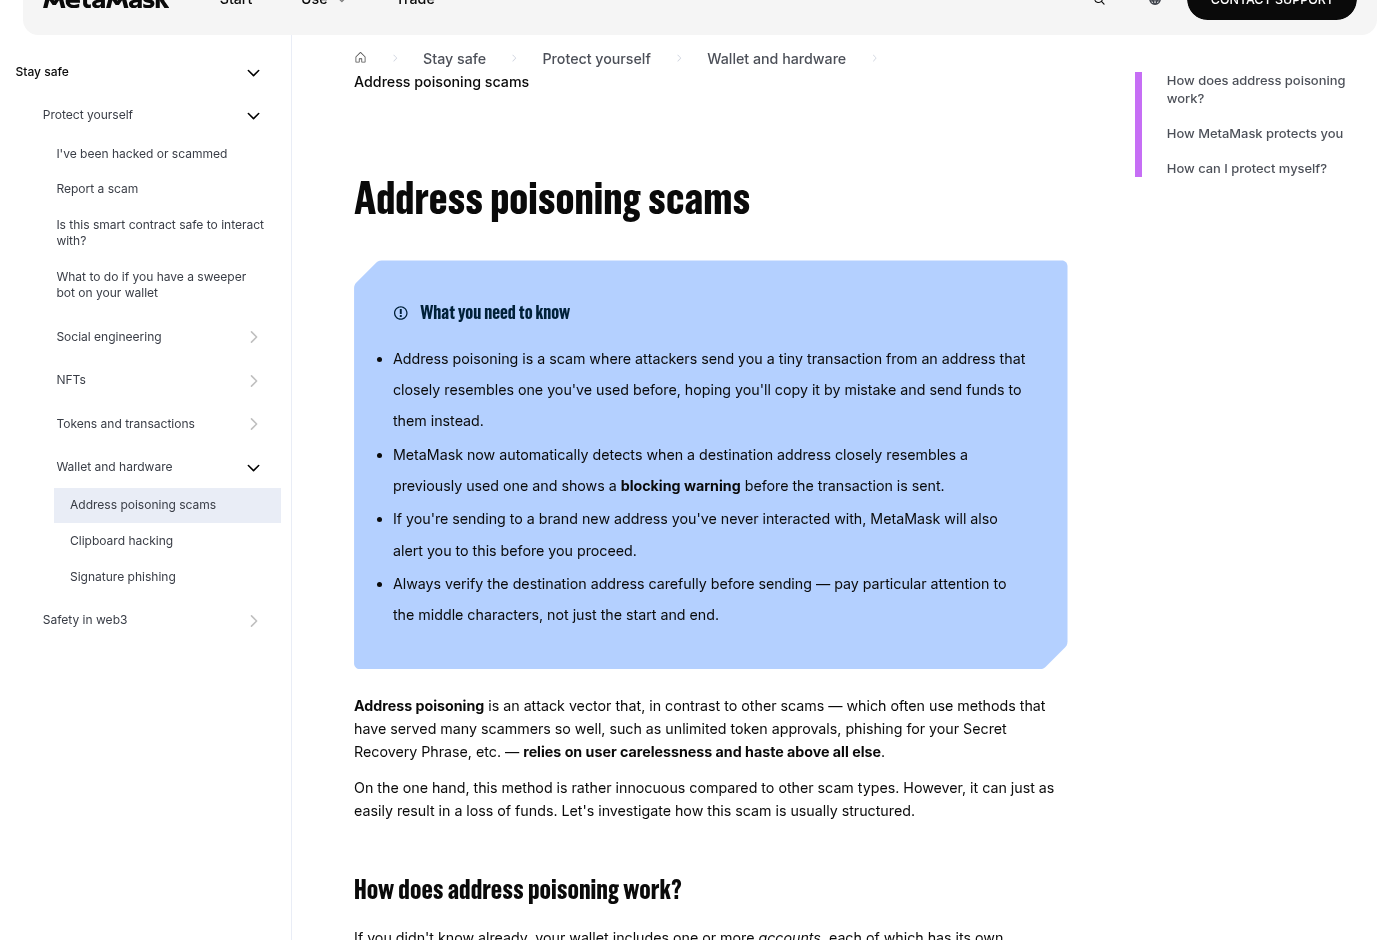
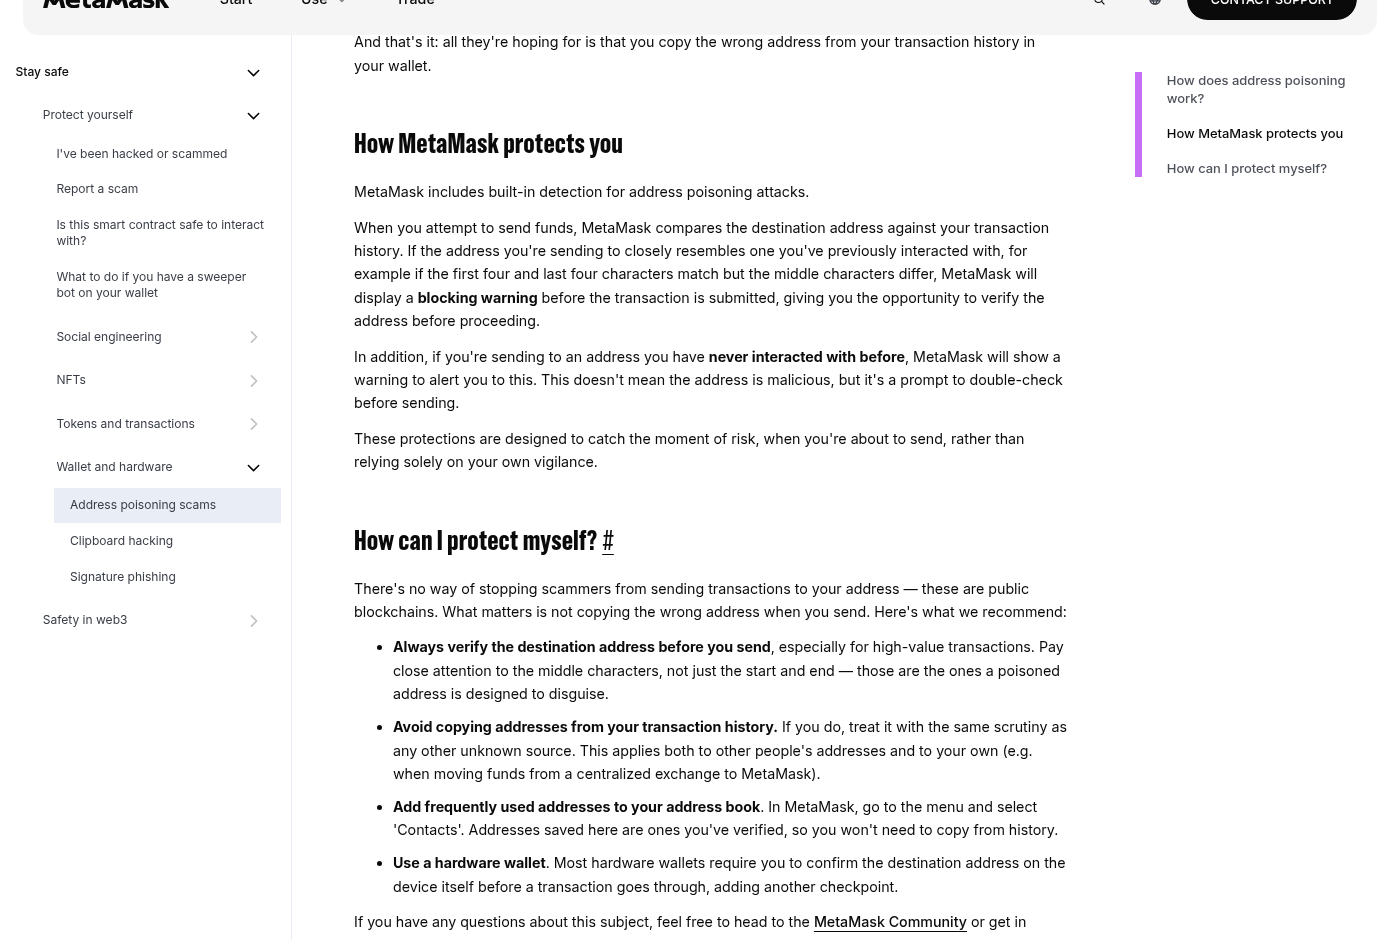
打开 MetaMask 帮助中心「Address poisoning scams」。开头要点写得很直:攻击者会给你发一笔很小的转账,地址长得像你用过的那个;他赌你会从交易记录里复制「看起来眼熟」的地址,把币发错人。页面还提醒:核对时多看中间几位,别只扫头尾。
二、自己能做的几条核对
同一页「How can I protect myself」列出可执行习惯:发之前整段核对地址(尤其中间);尽量别从交易历史复制;常用地址存进 Contacts;有条件用硬件钱包在设备上再确认一遍收款地址。链上转账发出去很难撤回,所以核对要放在点确认之前。
三、浏览器知识库怎么说
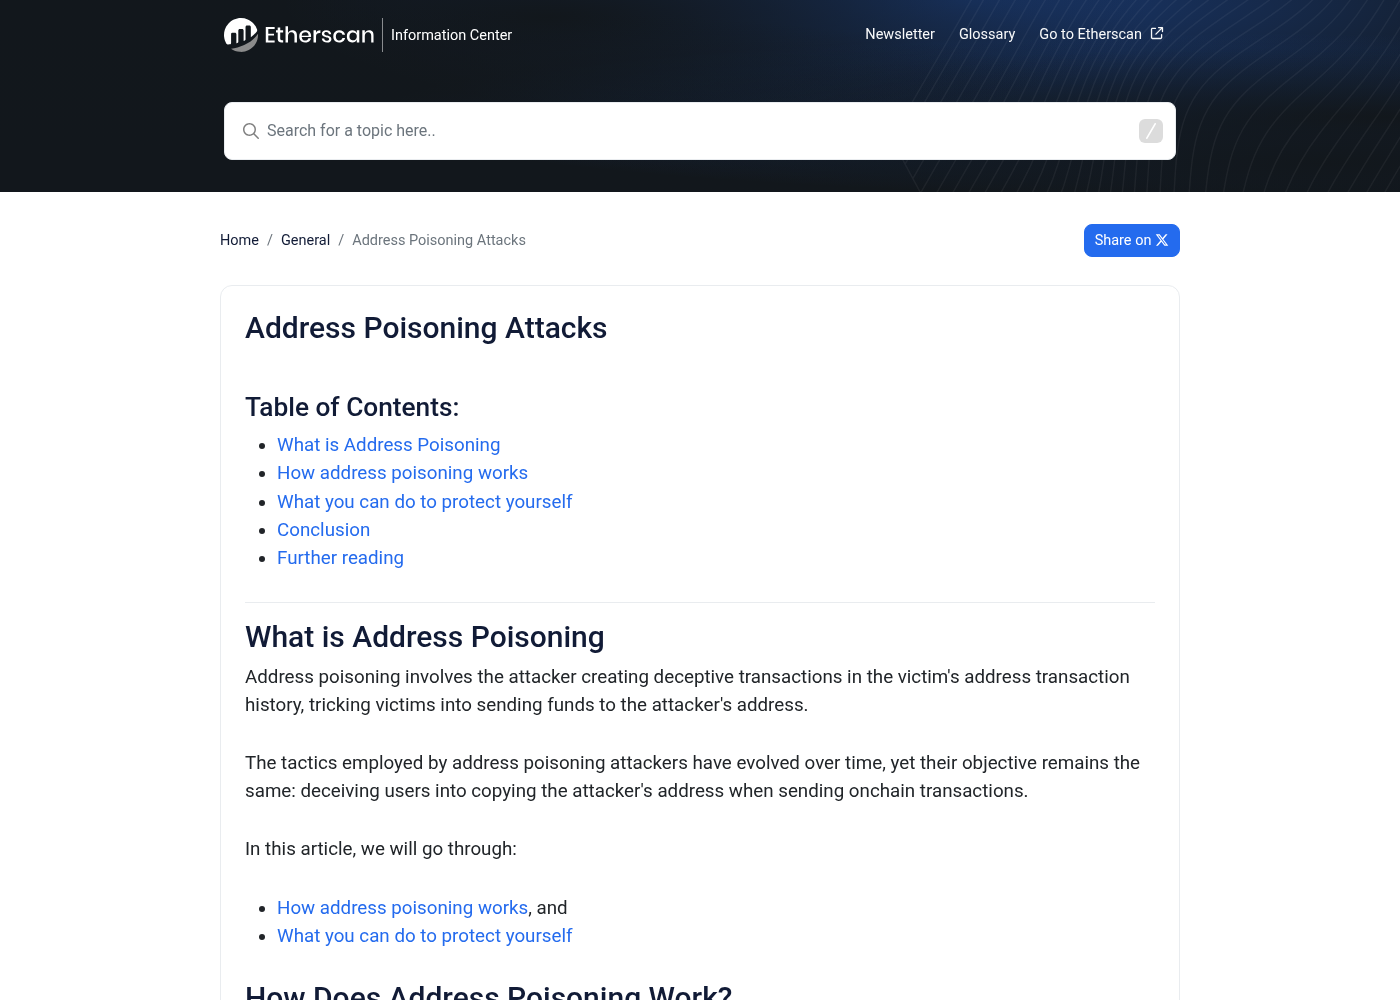
Etherscan Information Center 有专文「Address Poisoning Attacks」:攻击者在你的地址交易历史上制造容易看错的记录,目的就是让你复制错收款地址。和钓鱼站骗助记词不同,这一招主要吃「复制历史记录」的习惯。查哈希、地址仍用 浏览器搜索 那套入口即可。
四、链上列表里可能看到什么
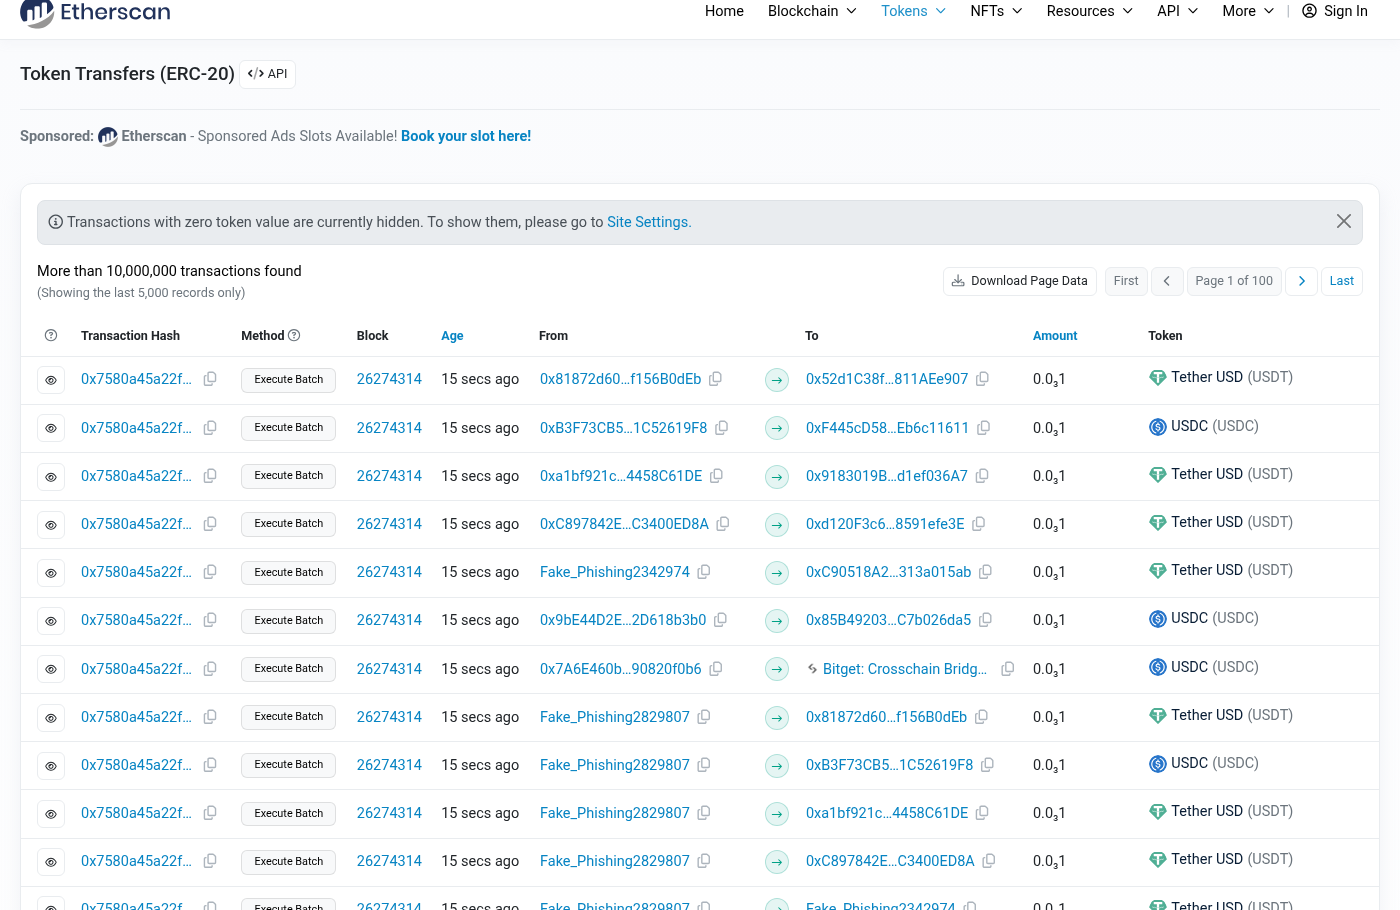
打开 Etherscan 的 Token Transfers(ERC-20)列表,本场可见部分 From 被标成 Fake_Phishing…,金额极小(例如显示成 0.0₃₁ 这类粉尘量级),代币名却是 USDT / USDC 这种眼熟符号。页面上方也提示:零代币价值的转账可能被设置隐藏,要看全量需改 Site Settings。这些标签说明浏览器在标记可疑地址,但没有标签也不等于可以放心从历史里复制。样例行会滚动刷新,以你打开时为准。
五、新手对照与转账前核对
| 场景 | 优先怎么做 | 常见失误 |
|---|---|---|
| 第一次给某地址打币 | 向对方要完整地址,粘贴后核头、中、尾 | 只扫头尾 4~6 位 |
| 「最近转账」里有很像的地址 | 当陌生地址处理,重新向对方要 | 默认历史里最新一笔就是对的 |
| 收到莫名其妙的 0 值/粉尘入账 | 可忽略;转出时别点它的 From/To 去复制 | 以为「有往来」所以可信 |
| 转账卡住或 Failed | 先看 Nonce / 失败原因,另文处理 | 慌忙从历史再复制一次重发 |
投毒地址常做成头尾相近、中间不同。截断显示(0x1234…abcd)会放大这种错觉。
别人给你打一丁点代币,你没有义务回传或「点开授权」。别从那条记录复制地址。
- 读完 MetaMask「Address poisoning scams」开头四条要点。
- 转账前:从对方官方渠道或已保存 Contacts 取地址,粘贴后核中间几位。
- 在 Etherscan 搜自己的地址时,若看到陌生小额入账,记下「别点它复制」即可。
- 若使用欧易 Web3,创建钱包可填 CHENGXULVTU;链上付 Gas 用的 ETH 可在 币安 或 欧易 小额准备。本场重点是核对地址,不教你去追粉尘。
相关阅读
- 区块浏览器怎么搜:地址、哈希、区块号
- 转账显示 Failed 怎么办:Gas 花了币却没到
- Nonce 是什么:新手转账卡住先看这个数
- Gwei 是什么:新手看懂钱包里的手续费单位
- 黑洞地址是什么:代币销毁在浏览器怎么看
说明:配图为 2026-10-26 MetaMask 帮助中心地址投毒文、Etherscan Information Center 同题文、Etherscan Token Transfers 列表(含 Fake_Phishing 标签)。列表内容与标签会变。本文不构成投资建议。